生成AIの情報漏洩対策5つの基準|機密情報をどこまで入れてよいか
公開日:2026年9月9日
「生成AIの情報漏洩が心配だが、機密情報をどこまで入れてよいかわからない…」
この記事を書いている佐藤誠一は、企業のAI活用を教える研修講師です。
先に結論をお伝えします。
生成AIに入れてよいかは、その情報を社外の人に見せられるかで判断できます。
会社のAI利用時のルールを先に確かめ、ルールが無ければ社外に出せない情報はAIに入力しない方がいいでしょう。
「でも、うちには判断できる人がいない…」と迷いますよね。
この記事では、機密情報をどこまで入れてよいかを判断できるように解説します。
この記事でわかること
- AIの学習をオフにしても機密情報を入れない3つの理由
- 情報漏洩につながる3つの事例
- 機密情報を生成AIに入力したいときの対処法
- 社内ルールを作る3ステップ
- 生成AIから漏れたときに会社が受ける影響
読み終えると、自社で入れてはいけない情報がわかります。
社内でルールを決める材料として参考にどうぞ。
生成AIの情報漏洩が問題になっている実態
生成AIをめぐる社内の心配は、利用の可否から、情報をどこまで入れてよいかに移ってきました。
実態
- AI研修では毎回どの情報まで入れてよいかを聞かれる
- AI利用ルールがない会社は判断が現場任せになる
- 使う方針を決めた会社は中小企業でも半数を超えた
公的な調査と法人AI研修の現場から、順に見ていきます。
AI研修では毎回どの情報まで入れてよいかを聞かれる
私(佐藤)が講師を務めるAI研修で毎回のように出るのが、機密情報をどこまで入れてよいかの質問です。
法人向けのAI研修を始めてから、この質問が出なかった回はありません。
質問するのは担当者だけではなく、経営者から同じ質問を受ける場面もあります。
研修で受ける質問
個人情報や機密情報を入力してはいけないとわかっているが、どこまでなら大丈夫かと聞かれます。
入力した情報が漏れる可能性についての不安も、同じくらい多いです。
総務省の令和8年版情報通信白書でも、日本企業が生成AIの利用で懸念するリスクで回答が多かったのは「社内情報の漏洩などのセキュリティリスクがある」でした。
参考:総務省|令和8年版情報通信白書 図表Ⅰ-2-1-8
機密情報の扱いが毎回の質問になっている状態そのものが、生成AIの情報漏洩をめぐるいまの実態です。
AI利用ルールがない会社は判断が現場任せになる
社内にAI利用ルールがないと、どの情報まで入力してよいかの判断は社員一人に任されます。
総務省の令和8年版情報通信白書によると、生成AIについて「全社的な指針やガイドラインを整備している」と答えた日本企業は41.1%でした。
この割合は、日本企業の回答の中で他の項目より高いものの、整備していると答えた会社は半数に届いていません。
参考:総務省|令和8年版情報通信白書 図表Ⅰ-2-1-9
「組織的な取組はない」と答えた企業も27.0%あり、米国・ドイツ・中国と比べて高く、中小企業でとくに高い傾向が示されています。
参考:総務省|令和8年版情報通信白書 図表Ⅰ-2-1-3
ルールがないまま生成AIを使っている社内で起きることを以下にまとめました。
| 社内の状態 | 現場で起きること |
|---|---|
| 入力してよい情報が決まっていない | 社員ごとに判断が分かれる |
| 使ってよいAIを会社が指定していない | 個人で契約したAIに業務データを入力 |
| 判断に迷ったときの相談先がない | 誰にも確認しないまま入力 |
判断が分かれるのは社員の注意不足ではありません。
入力してよい情報の線引きが、社内で示されていないだけです。
どの情報を入力してよいかの判断が現場の社員に残されたまま、生成AIが日々の業務で使われています。
使う方針を決めた会社は中小企業でも半数を超えた
生成AIを使う方針を決めた会社は、中小企業でも半数を超えています。
総務省の令和8年版情報通信白書に、生成AIの活用方針を尋ねた結果が出ています。
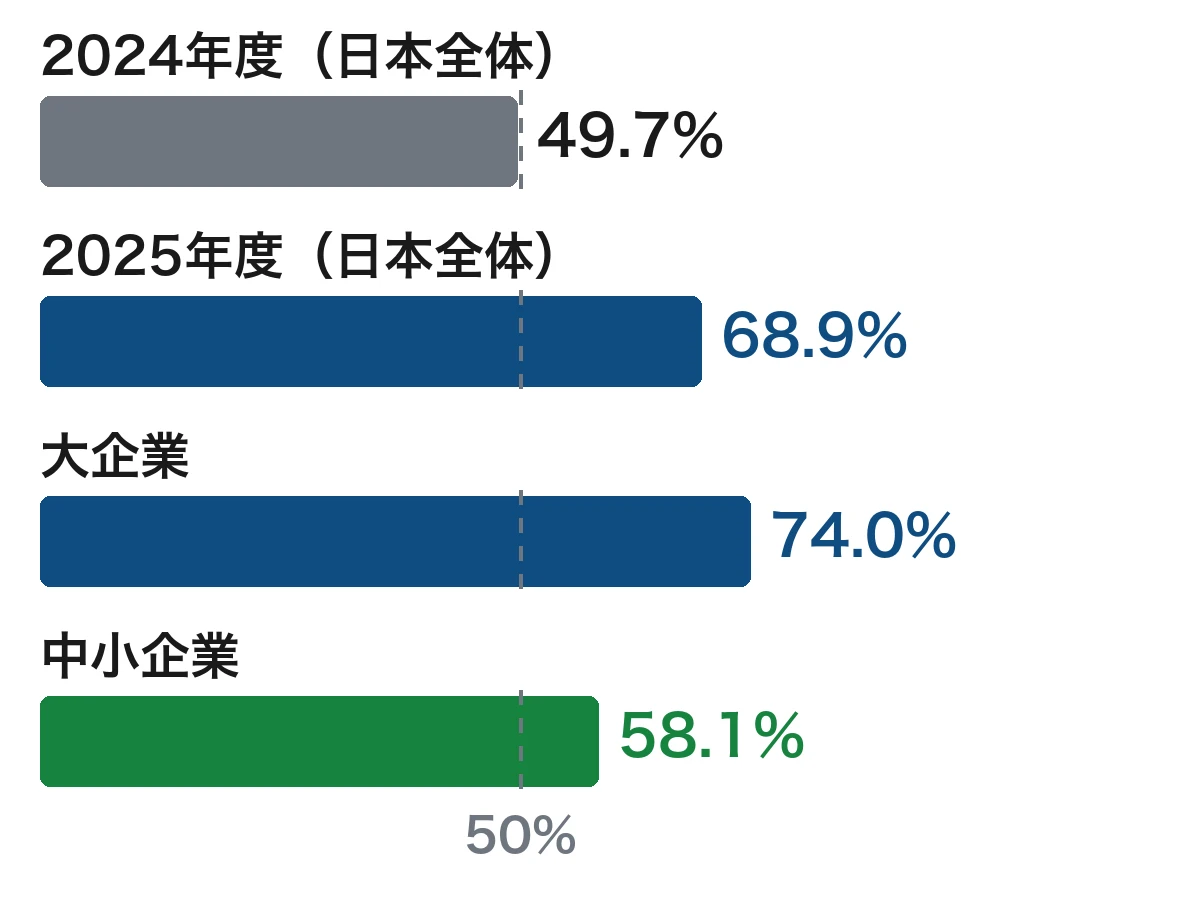
「積極的に活用する方針である」「活用する領域を限定して利用する方針である」の合計は、日本で68.9%でした。
企業規模別の内訳を以下にまとめました。
| 区分 | 使う方針を決めた割合 |
|---|---|
| 日本全体(2025年度調査) | 68.9% |
| 大企業 | 74.0% |
| 中小企業 | 58.1% |
| 日本全体(2024年度調査) | 49.7% |
参考:総務省|令和8年版情報通信白書 図表Ⅰ-2-1-1・図表Ⅰ-2-1-2
方針を決めた会社が多数になった一方で、入力してよい情報の範囲まで決まっているとはかぎりません。
社内で決まっていないのは、生成AIを使うかではなく、どこからが機密情報なのかの線引きのほうです。
生成AIで情報漏洩が起こる原因
禁止せずに使い続けるなら、次に必要になるのは漏れる経路の把握です。
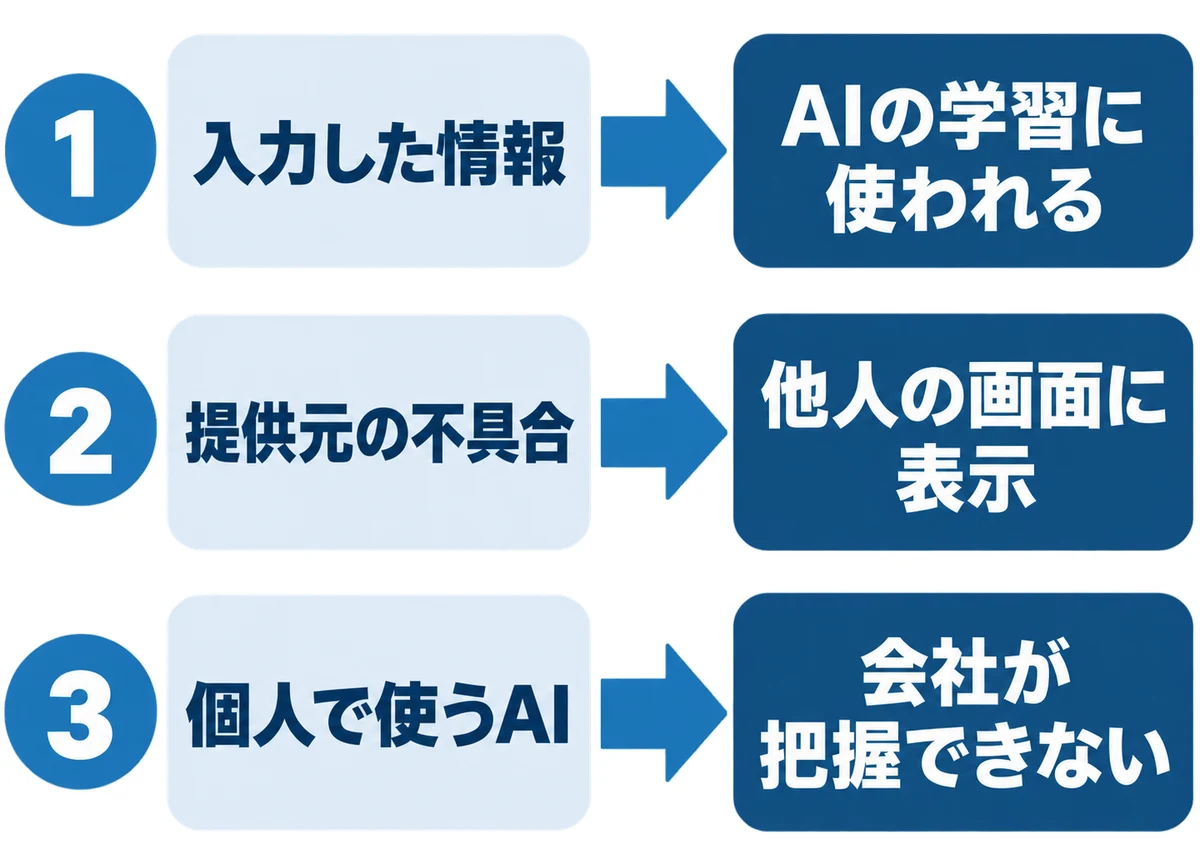
生成AIで情報漏洩が起こる原因
- 入力した情報がAIの学習に使われるから
- 提供元の不具合で他人の画面に表示されるから
- 会社が把握していないAIを社員が個人で使うから
仕組みがわかれば必要以上に怖がらずに済みます。
1つずつ解説していきましょう。
入力した情報がAIの学習に使われるから
生成AIに入力した内容は、使い方によってはAIの学習に使われます。
AIの学習とは、入力した文章をAIが覚えて、次の回答づくりに使うことです。
AIに学習させるかを分けているのは、契約しているプランと利用者側の設定です。
OpenAIが公開している内容をもとに、ChatGPTの使い方ごとの扱いを以下にまとめました。
| 使い方 | 入力データの扱い |
|---|---|
| 個人向けChatGPT(既定の設定) | 「Improve the model for everyone」がオンでAIによる学習に使用 |
| 個人向けChatGPT(設定をオフ) | AIによる学習に使用しない |
| ChatGPT Business・Enterprise・API | デフォルトでAIによる学習に使用しない |
参考:OpenAI|Data Controls FAQ
参考:OpenAI|エンタープライズプライバシー
個人向けのアカウントを既定のまま業務で使っていると、入力した情報がAIに学習される状態が続きます。
提供元の不具合で他人の画面に表示されるから
利用する会社が何も間違えていなくても情報が外に出るのが、提供元の不具合による漏洩です。
生成AIはサービス提供元のシステム上で動いており、利用する側から中の作りまでは見えません。
事例
実際に2023年3月20日には、ChatGPTで他の利用者の情報が一時的に見える不具合が起きています。
原因はChatGPTが使っていた外部のプログラムの不具合で、OpenAIが公式に経緯を公表しました。
参考:OpenAI|March 20 ChatGPT outage: Here’s what happened
利用する側の設定だけでは、提供元のシステムで起きる不具合までは防げません。
会社が把握していないAIを社員が個人で使うから
会社が把握していない生成AIを社員が個人で契約して使っていると、何が入力されたのかを会社が確認できません。
生成AIの多くは個人でも無料から登録でき、会社の承認がなくても業務で使い始められます。
会社の目が届かないまま使われやすい場面を以下にまとめました。
会社が把握しにくい場面
- 社員が自分のスマートフォンで無料版に登録
- 会議の音声を無料の文字起こしAIに入力
- 提案資料の下書きを個人アカウントで作成
- 外部の共同作業者が自分のAIで作業
どの場面も社内の情報を含みますが、会社の側には使われた記録が残りません。
会社が知らないところで生成AIが使われている状態そのものが、情報漏洩の原因になります。
生成AIの情報漏洩につながる3つの事例
原因を知ったうえで実際に起きた出来事を見ておくと、社内での説明がしやすくなります。
生成AIの情報漏洩につながる3つの事例
- サムスン電子で社内のソースコードが入力された
- ChatGPTの不具合で他人の履歴が見えた
- 企業版を使いながら機密情報をそのまま入力していた
実際に情報が外に出た2件と、外に出る手前で止まっていた1件を1つずつ解説します。
①サムスン電子で社内のソースコードが入力された
報道によると、サムスン電子では社内のソースコードなどがChatGPTに入力されていました。
入力したのは外部の攻撃者ではなく、業務でAIを使っていた社員だとされています。
ポイント
サムスン電子はのちに、従業員によるChatGPTなどのチャットボットの利用を禁止しました。
参考:Forbes|Samsung Bans ChatGPT And Other Chatbots For Employees After Sensitive Code Leak
サムスン電子が自ら公表した内容ではないことも、社内で共有するときは添えてください。
特別な攻撃を受けたのではなく、通常の業務の流れで起きた事例です。
②ChatGPTの不具合で他人の履歴が見えた
前述の提供元の不具合が実際に起きたのが、2023年3月20日のChatGPTの障害です。
OpenAIの公表によると、他人のチャット履歴のタイトルが見えた利用者がいました。
あわせてChatGPT Plus購読者の1.2%について、決済に関する情報が見えた可能性も示されています。
見えた可能性があるのは以下の情報です。
見えた可能性
- 氏名とメールアドレス
- 請求先住所
- カードの種別と下4桁
- カードの有効期限
カード番号の全体は、どの時点でも露出していません。
参考:OpenAI|March 20 ChatGPT outage: Here’s what happened
原因はChatGPTが使っていたオープンソースのライブラリの不具合で、利用者側の操作とは関係なく起きた事例でした。
③企業版を使いながら機密情報をそのまま入力していた
私(佐藤)が担当するAI研修でも、企業版の生成AIを使いながら機密情報をそのまま入力していた会社がありました。
個人向けの無料版ではなく、企業向けのプランを契約していた会社です。
研修で見た例
企業版の契約で、入力した内容がAIに学習されない設定になっていました。
AIによる学習がオフなら大丈夫だと考えられ、機密情報も気にせず入力されている状態でした。
この会社で情報が外に出たわけではありません。
ただし企業版であっても、入力した機密情報は自分たちでコントロールできないAIの側へ渡っています。
AIによる学習をオフにしても、渡ったあとの扱いまで自社で決められるわけではありません。
生成AIから情報が漏れたときに会社が受ける影響
上の事例のように情報が外に出た場合、影響を受けるのは入力した社員ではなく会社です。
情報漏洩で会社が受ける影響
- 取引先と結んだ秘密保持契約の違反になる
- 個人情報保護委員会への報告義務が発生する
上司や役員に説明するときの材料として、1つずつ解説していきます。
取引先と結んだ秘密保持契約の違反になる
取引先から預かった資料を生成AIに入力する行為は、契約の内容によっては秘密保持契約の違反にあたります。
秘密保持契約には、受け取った情報の扱いを制限する条項が置かれています。
生成AIに入力した内容の渡り先は、サービスを提供している会社のシステムです。
契約によくある条項と、生成AIに入れたときに触れる可能性がある部分を以下にまとめました。
| 契約によくある条項 | 生成AIに入れると触れること |
|---|---|
| 第三者への開示の禁止 | 提供元の会社への情報の受け渡し |
| 目的外での利用の禁止 | 契約した業務以外での入力 |
| 複製・保存の制限 | 提供元のサーバーに残る入力履歴 |
| 再委託の事前承諾 | 承諾を得ていないサービスの利用 |
どこまでが違反にあたるかは、契約書の条項の書き方によって違います。
取引先に伝われば、担当者どうしの話では収まらず、会社どうしの対応になります。
個人情報保護委員会への報告義務が発生する
個人情報保護委員会への報告が必要になるのも、生成AIから情報が漏れたときに会社が受ける影響の1つです。
漏れた情報に個人情報が含まれていた場合、会社は個人情報保護法にもとづく対応を求められます。
令和4年4月1日から、一定の場合に委員会への報告と本人への通知が義務になっています。
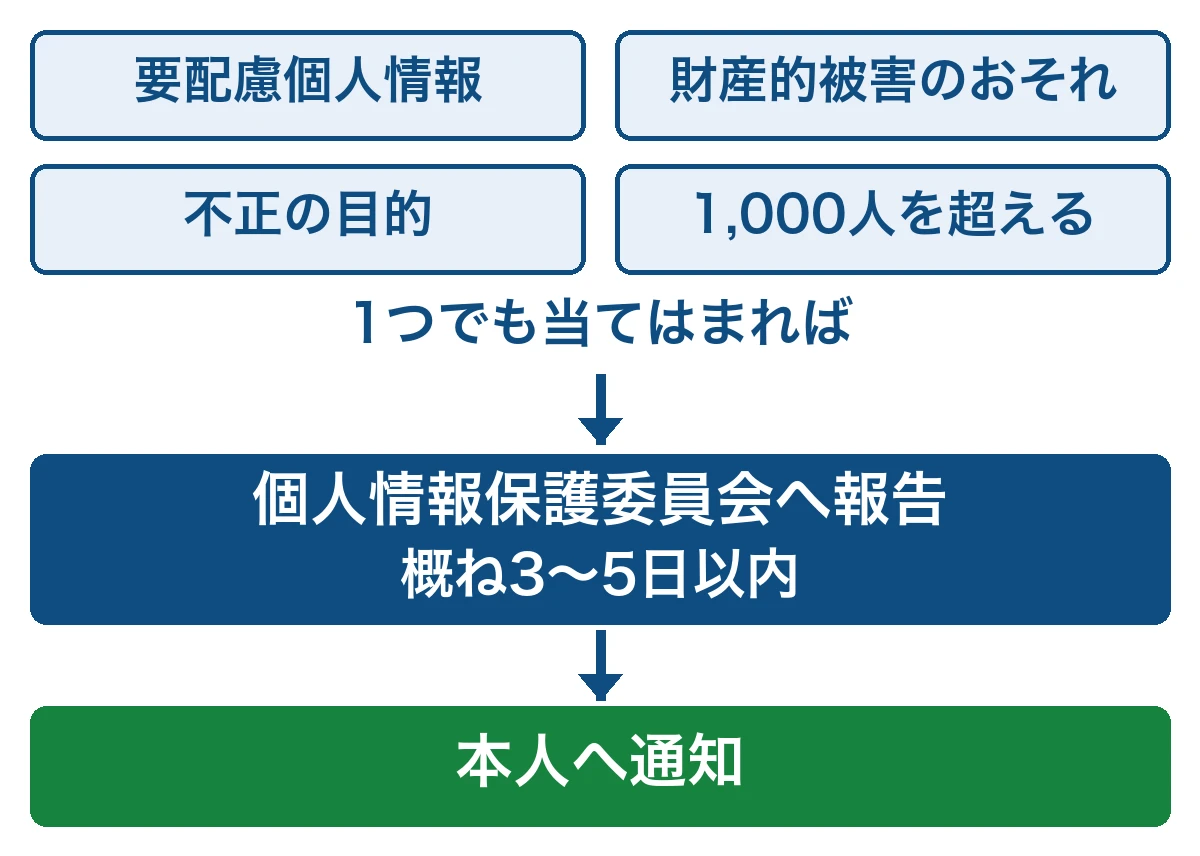
報告が必要になる場合と期限を以下にまとめました。
| 報告が要る場合 | 期限と方法 |
|---|---|
| 要配慮個人情報が含まれる | 概ね3〜5日以内に委員会へ報告 |
| 財産的被害のおそれがある | 概ね3〜5日以内に委員会へ報告 |
| 不正の目的によるもの | 概ね3〜5日以内に委員会へ報告 |
| 1,000人を超える | 概ね3〜5日以内に委員会へ報告 |
参考:個人情報保護委員会|漏えい等報告・本人への通知の義務化について
4つのうち1つでも当てはまれば、個人情報保護委員会への報告義務が発生します。
期限と報告先は、どの場合も同じです。
報告後の対応
期限までに原因を調べ、対象になった本人への通知まで進める必要があります。
担当者1人では終わらず、経営者や上長も対応に入ることになります。
AIの学習をオフでも機密情報を入れない3つの理由
秘密保持契約や報告義務まで及ぶ事態を避けるには、前述の「AIの学習をオフにする設定」だけでは足りません。
機密情報を入れない3つの理由
- 自社で管理できない場所に情報が出てしまうから
- ログイン情報が漏れれば中身を直接見られるから
- 今の規約が今後も続く保証はないから
1つずつ確認してみてください。
自社で管理できない場所に情報が出てしまうから
AIによる学習をオフにしていても、入力した内容は提供元のサーバーへ送られ、自社の手を離れます。
機密情報が自社で扱いを決められない場所に移ること自体が、ここでいうリスクです。
保存されている場所も、消えるまでの期間も、自社側からは決められません。
社内のファイルサーバーなら、誰が見られるかも保管の期間も自社で決められます。
この点は、私(佐藤)が担当するAI研修でも必ず説明する内容です。
研修での説明
AIに学習されないなら安全だ、と受け取られる場面があります。
AIによる学習の設定が決めるのは、入力内容をAIが覚えるところまでです。
情報が社外のサーバーに置かれる事実までは、設定では変えられません。
生成AIを使うのをやめる話ではなく、入れる情報を選ぶ話です。
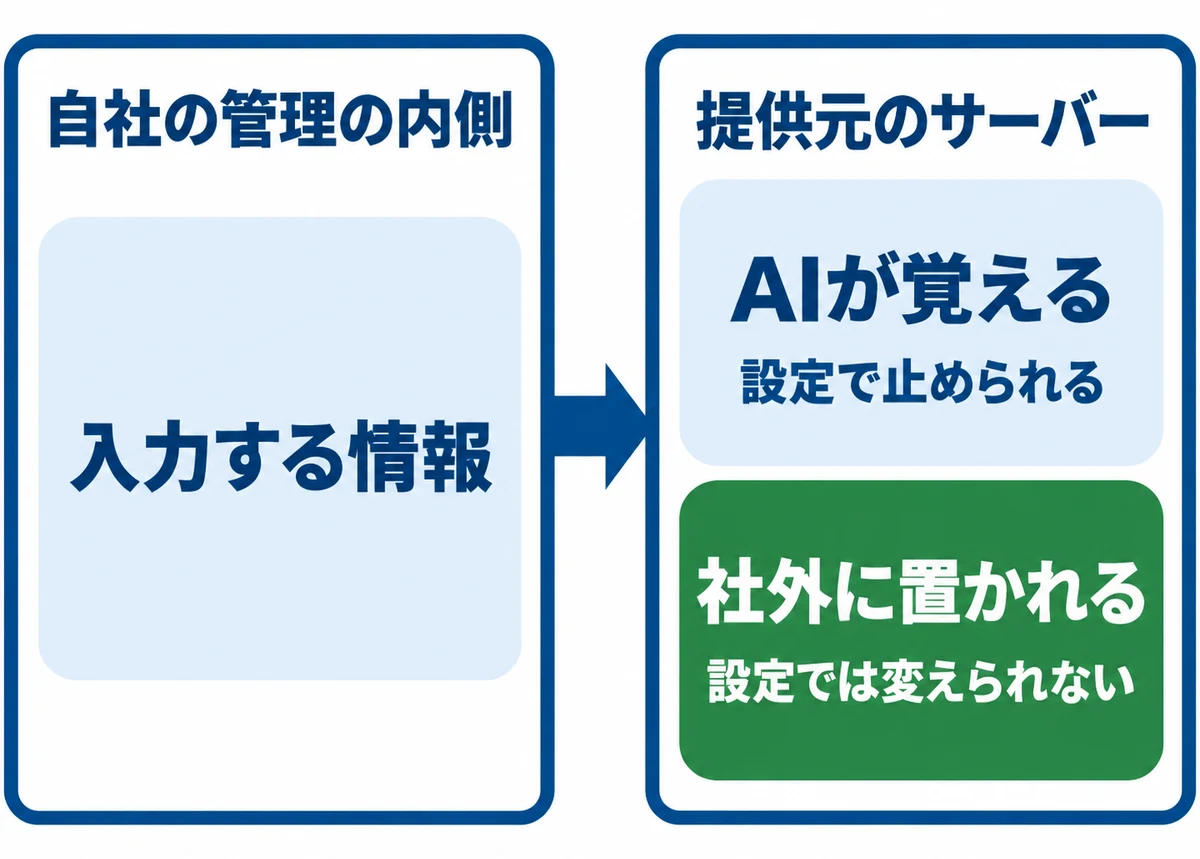
AIに学習されるかにかかわらず、手元を離れた情報は自社で守りきれなくなります。
ログイン情報が漏れれば中身を直接見られるから
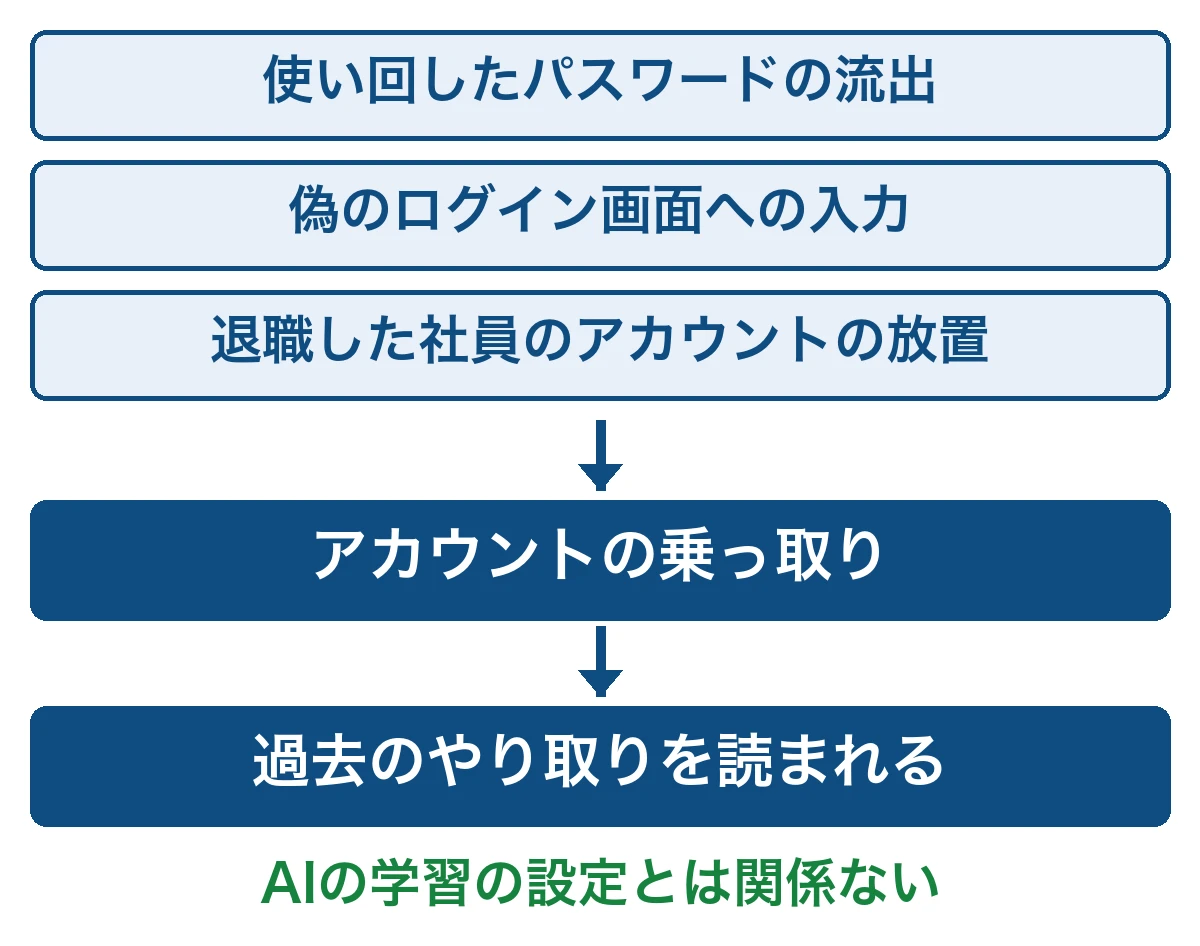
AIによる学習の設定をどう変えても防げないのが、ログイン情報が漏れて中身を読まれる経路です。
IDとパスワードを第三者に使われてしまえば、過去のやり取りは画面上でそのまま読まれます。
AIに学習させるかの設定と、誰がその画面を開けるかは別の話です。
ログイン情報が漏れる経路を以下にまとめました。
ログイン情報が漏れる経路
- 使い回したパスワードの流出
- 偽のログイン画面への入力
- 退職した社員のアカウントの放置
どれも社員の日常の動作から起こるもので、AIによる学習の設定では止められません。
アカウントを乗っ取られた時点で、入力した機密情報はそのまま相手の手元に渡ります。
今の規約が今後も続く保証はないから
いまAIによる学習に使わないと書かれている規約も、提供元の判断で改定される可能性があります。
入力データの扱いは、サービスの内容が変わるたびに見直される条項の1つです。
規約で確認する項目と、どこを見ればよいかを以下にまとめました。
| 確認する項目 | 規約のどこを見るか |
|---|---|
| 入力データをAIに学習させるか | 利用規約とプライバシーポリシーの学習利用の記載 |
| 入力データの保存と削除 | 保存期間と削除の申し出に関する記載 |
| 規約を改定するときの知らせ方 | 変更・改定の条項 |
規約を改定するときの知らせ方は、規約の中でも見落とされやすい部分です。
いまの扱いが将来も続くとはかぎらないため、AIによる学習をオフにしたうえでなお機密情報は入れません。
生成AIに入れてはいけない情報の決め方
AIによる学習をオフにしても機密情報を入れないと決めたら、次に必要になるのは何を入れないかの線引きです。
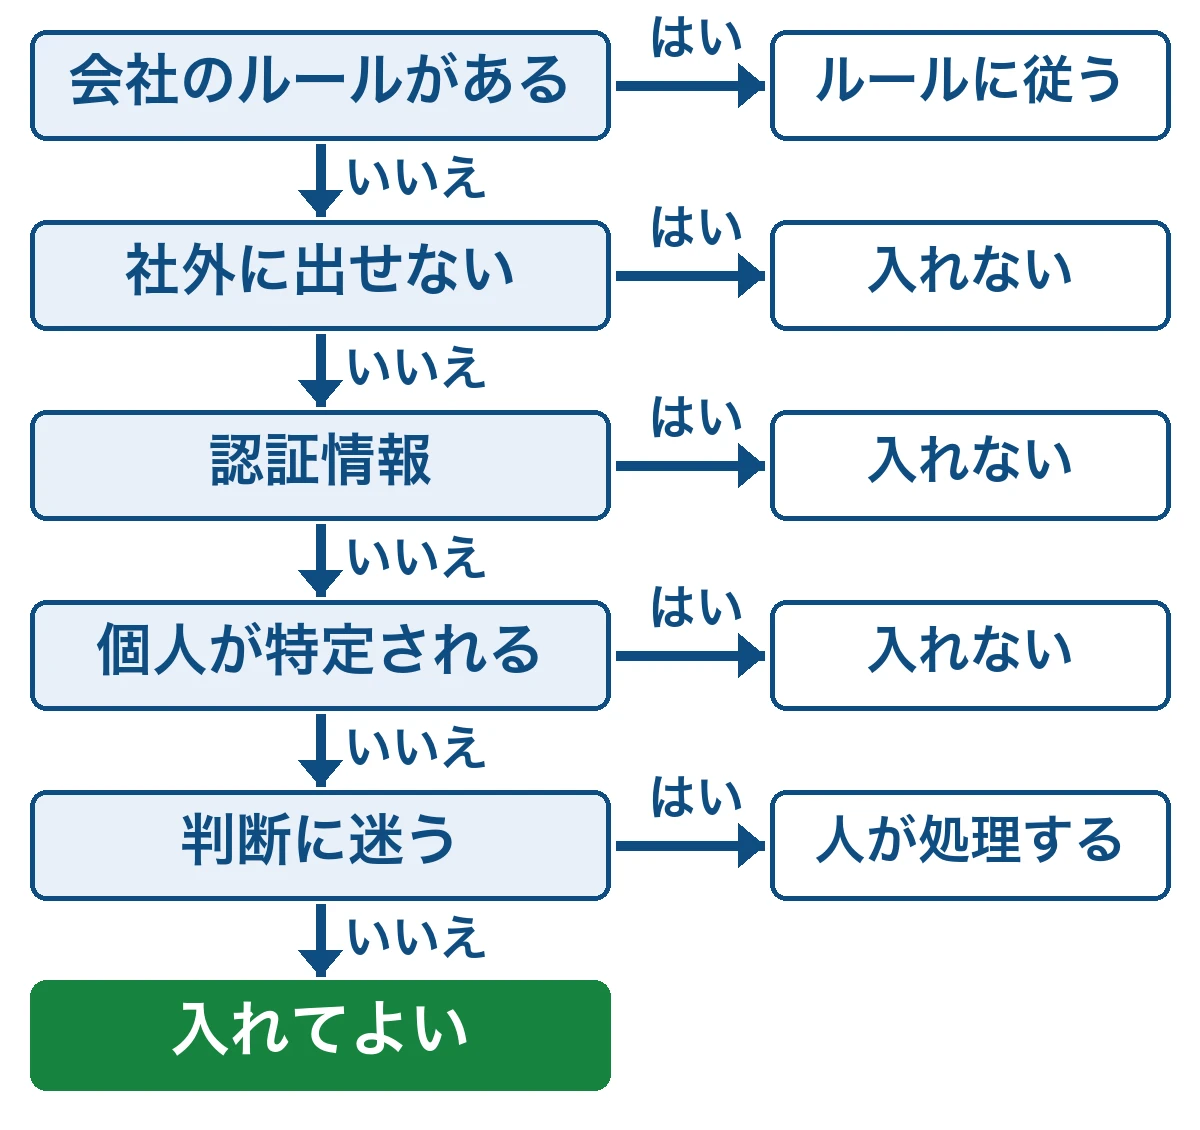
生成AIに入れない情報の5つの基準
- 会社にAI利用ルールがあるならまずそのルールに従う
- ルールがない会社は社外に出せない情報を入れない
- 認証情報はどのAIにも入力しない
- 個人が特定される情報は入力しない
- 判断に迷う情報は入れずに人が処理する
上から順に基準を当てはめれば、自社の線を引けます。
1つずつ解説していきます。
会社にAI利用ルールがあるならまずそのルールに従う
自社にすでにAI利用ルールがあるなら、判断の基準はそのルールです。
会社のルールには、自社が扱う情報や取引先と結んだ契約の条件が反映されています。
例えば就業規則や情報セキュリティの規程に、生成AIの扱いを追記している会社もあります。
ルールがある場合に確認する箇所は以下のとおりです。
ルールで確認する箇所
- 入力してよい情報の範囲
- 業務で使ってよい生成AIの名前
- 判断に迷ったときの相談先
3つの箇所がルールに書かれていれば、入れてはいけない情報は自社の基準で判断できます。
書かれていない部分だけを、次の基準で埋めていきます。
ルールがない会社は社外に出せない情報を入れない
ルールがない会社が最初に引く線は、その情報を社外の人に見せられるかです。
前述のとおり、生成AIに入力した内容は自社で管理できない場所へ渡ります。
社外に出せるかで分けると、判断が個人の感覚に影響されにくくなります。
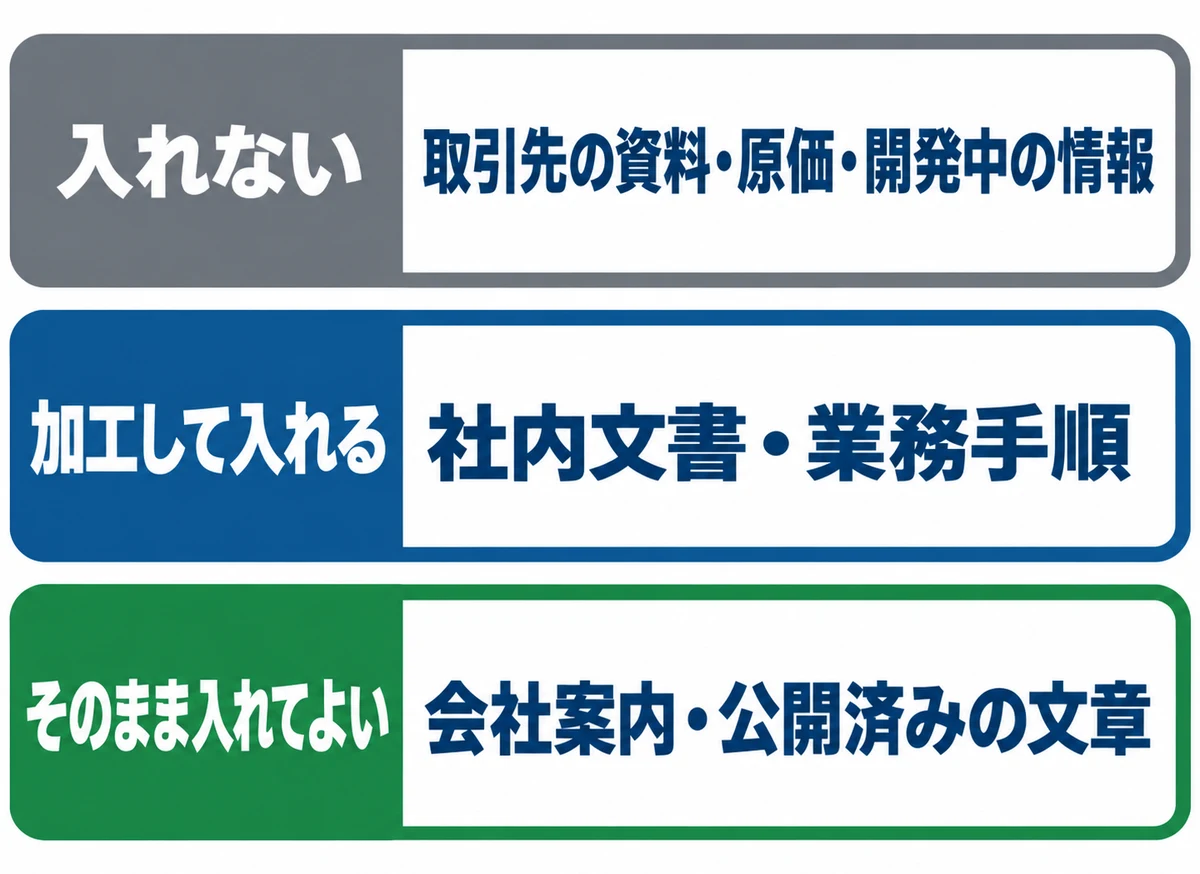
業務でよく出てくる情報を種類ごとに分けた例は以下のとおりです。
| 情報の種類 | 入れてよいかの判断 |
|---|---|
| 取引先から預かった資料・図面 | 入れない |
| 未公表の見積書・原価・仕入単価 | 入れない |
| 契約書・議事録などの社内文書 | そのままでは入れない |
| 開発中の製品情報・ソースコード | 入れない |
| 社名と担当者名を消した業務手順 | 加工したうえで入れる |
| 社外へ配布済みの会社案内・カタログ | そのまま入れてよい |
| 自社サイトで公開済みの文章 | そのまま入れてよい |
加工したうえで入れる場合は、次の章で扱います。
まずは社外に出せない情報を自社の言葉で書き出してみてください。
認証情報はどのAIにも入力しない
どの生成AIを使う場合でも、IDやパスワードなどの認証情報は入力しません。
認証情報とは、システムにログインするときに本人だと確認するための情報のことです。
文章を作らせたり調べ物を任せたりする作業で、AIに認証情報が必要になる場面はありません。
認証情報にあたるものの例は以下のとおりです。
認証情報にあたる例
- 業務システムのIDとパスワード
- 外部サービスとつなぐAPIキー
- クラウドの管理者アカウント
- 社内ネットワークの接続情報
※APIキーとは、外部のサービスとデータをやり取りするために発行される識別用の文字列のことです。
エラーの原因を調べるために設定ファイルをそのまま貼ると、認証情報も一緒に渡ってしまいます。
業務の内容にかかわらず、認証情報は入れない情報として固定しておくと迷いません。
個人が特定される情報は入力しない
顧客名簿や履歴書のように個人が特定できる情報も、生成AIには入力しません。
個人情報保護委員会も、生成AIへの入力について注意喚起を出しています。
本人の同意なく個人データを含むプロンプトを入力し、応答結果の出力以外の目的で取り扱われる場合は、法に違反する可能性があります。
参考:個人情報保護委員会|生成AIサービスの利用に関する注意喚起等について
業務でよく扱うデータが個人の特定につながるかを以下にまとめました。
| よくある業務データ | 個人が特定されるか |
|---|---|
| 顧客名簿・名刺の情報 | 氏名と連絡先で特定される |
| 問い合わせメールの原文 | 署名と本文の内容で特定される |
| 応募者の履歴書 | 氏名・住所・経歴で特定される |
| 社員の勤怠データ | 社員番号と部署名で特定される |
| 打ち合わせの録音の書き起こし | 発言者名が残っていれば特定される |
| 件数だけを集計した売上データ | 個人には結びつかない |
表の右側で特定されると判断したデータは、そのまま入力しません。
個人が特定される状態のデータは入れないと決めておけば、後から問題になりにくいです。
判断に迷う情報は入れずに人が処理する
判断に迷う情報が出てきたときは、生成AIに入れずに人が処理します。
迷いが出るのは、社外に出してよいかがまだ決まっていない場面です。
私(佐藤)が担当するAI研修でも、機密情報をどこまで入れてよいかと聞かれたときは同じ答え方をしています。
研修での答え方
判断に迷うものは入れない、とお伝えしています。
迷ったまま入力して後から取り消すより、1件を手作業で片づけるほうが早いです。
手作業に戻す件数は、業務全体で見れば多くありません。
AIに渡す分から迷った1件を外すだけで、残りの業務は生成AIに任せたまま進められます。
機密情報を生成AIに入力したいときの対処法
生成AIに入れないと決めた情報でも、実データのまま扱いたい業務は出てきます。
機密情報を入力したいときの対処法
- センシティブな部分にマスクをかけて渡す
- 実在のデータをダミーデータに差し替えて渡す
- 共有範囲を制限できるツールに限って実データを置く
- 実データを使い終えたら保存先から削除する
こちらも1つずつ解説していきます。
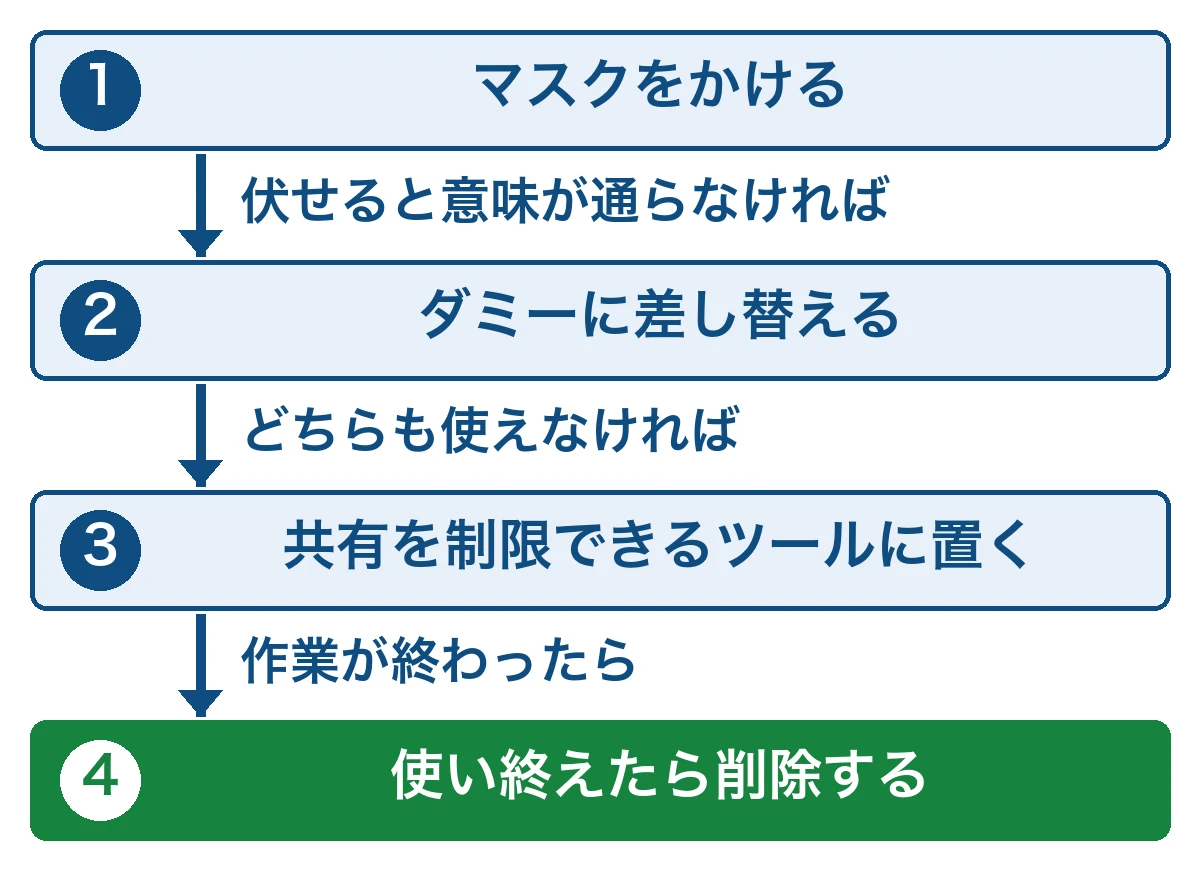
センシティブな部分にマスクをかけて渡す
機密情報を含む文章は、社名や金額にマスクをかけてから生成AIに渡します。
マスキングとは、情報の一部を伏せて読めなくする処理のことです。
文章の構成を整える作業なら、社名や金額が伏せてあってもAIから返ってくる答えは変わりません。
例えば議事録の要約をAIに頼むときは、以下のように書き換えます。
| 元の記載 | マスクした例 |
|---|---|
| 株式会社◯◯建設 | A社 |
| 見積金額 480万円 | 見積金額 ◯◯◯万円 |
| 担当 ◯◯部長 | 先方の担当者 |
| 現場所在地 東京都◯◯区 | 首都圏の現場 |
伏せても指示の意味が変わらない部分を選べば、機密情報を出さずにAIへ作業を任せられます。
実在のデータをダミーデータに差し替えて渡す
実在のデータをダミーデータに差し替えて渡すのも、機密情報を出さずに済ませる方法です。
伏せるだけでは意味が通らない数字や名前は、同じ形式の架空の値に入れ替えます。
例えば売上表の集計や案内メールの下書きなら、値が架空でも同じ内容の結果が返ってきます。
差し替え方の例は以下のとおりです。
| 差し替える項目 | ダミーの例 |
|---|---|
| 顧客の氏名 | 顧客A・顧客B |
| 電話番号 | 000-0000-0000 |
| メールアドレス | sample@example.com |
| 売上金額 | 桁数だけ合わせた任意の数字 |
ダミーで手順を先に作っておけば、実データはAIに渡さないまま社内で処理できます。
共有範囲を制限できるツールに限って実データを置く
マスクもダミーも使えない業務が残ったときは、共有範囲を制限できるツールに実データを置きます。
私(佐藤)が担当するAI研修の場合は、GoogleのGemini Notebookを制限付きの共有で使う方法を伝えています。
参考:Google|NotebookLM is now Gemini Notebook
公式の記載
個人アカウントの場合、フィードバックを提供しない限り入力内容はAIに学習されません。
Google Workspaceを利用している場合は、内容を人が確認する運用も、AIによる学習への利用もないと書かれています。
参考:Google公式ヘルプ|Gemini Notebook の詳細
フィードバックとは、回答についての問題の報告や改善の意見を、利用者が自分から送る操作です。
送った場合は、質問した内容・アップロードしたファイル・AIの回答を含むやり取りの全体を、Googleが確認する場合があります。
共有を制限したうえで、共有する相手を絶対に間違えないのが使う条件です。
情報漏洩を防ぐAIの運用方法
- AIによる学習の設定はオフ
- 機密情報は基本的に入れない
- 入れるならマスクかダミー
- 実データはGemini Notebookだけ
実データを置く先は、共有範囲を自分で決められるツールだけに絞ります。
実データを使い終えたら保存先から削除する
実データを入れて作業が終わったら、その日のうちに保存先から消します。
入力した内容はチャットの履歴やノートブックに残り、次に開いたときもそのまま読めます。
担当者が入れ替わったあとも履歴が残っていると、社内の誰が中身を見られるのかを把握しにくいです。
削除する対象は以下のとおりです。
削除する対象
- 生成AIのチャット履歴
- アップロードしたファイル
- ノートブックの共有リンク
消す作業を誰がいつやるかまで決めておけば、実データを入れた分のリスクを残さずに済みます。
生成AIの情報漏洩対策になる社内ルールの作り方
入れない情報と、入れるときの加工のしかたが決まったら、次は社内で共有できる文書にする番です。
生成AIの社内ルールを作る3ステップ
- 決めた基準を1枚の社内文書にまとめる
- 業務で使ってよい生成AIを会社が指定する
- ルールを守れているか確認する担当を決める
情報システムの専任がいない会社でも進められる順番で解説します。
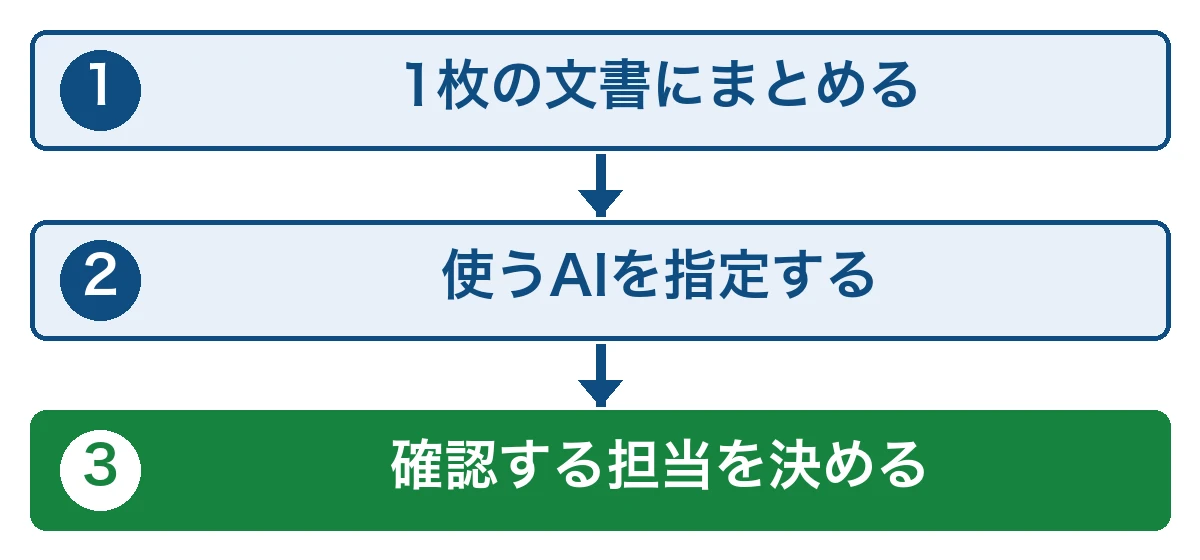
ステップ1|決めた基準を1枚の社内文書にまとめる
決めた基準は、A4で1枚の社内文書にまとめるところから始めます。
文書にしておくと、判断に迷った社員がその場で確認でき、あとから入った社員にもそのまま渡せます。
私(佐藤)が担当するAI研修で話しているのは、最初から完璧な規程を目指さない進め方です。
研修で話す順序
AI導入では、いきなり全部を自動化しようとして止まってしまう会社があります。
小さく始めて階段を1段ずつ上る順序のほうが、続きやすいです。
ルール作りも同じで、1枚の文書から始めれば今週のうちに動き出せます。
1枚に書く項目を以下にまとめました。
| 記載する項目 | 書く内容の例 |
|---|---|
| 適用する範囲 | 全社員・アルバイト・業務委託先 |
| 入れない情報 | 顧客名・見積書・パスワードなどの具体名 |
| 加工して入れる場合 | マスクとダミーへの差し替えの手順 |
| 判断に迷ったときの相談先 | 総務の担当者名と連絡手段 |
| 入力してしまったときの連絡先 | 上長と担当者へその日のうちに連絡 |
| 文書を見直す時期 | 半年ごとと、規約が変わったとき |
項目が埋まった1枚は、生成AIの利用ルールとしてそのまま社内に配れる状態です。
ステップ2|業務で使ってよい生成AIを会社が指定する
会社が名前とプランを挙げて指定するのが、業務で使う生成AIの決め方です。
指定したAIに集約すると、入力したデータがどう扱われるかを会社として1つに把握できます。
前述の入力データの扱いは、そのまま指定するときの判断に使えます。
どの生成AIを指定するかは業務によって変わるため、社内で決めておくのは次の3点です。
指定するときに決めること
- 業務で使うAIの名前とプラン
- アカウントを配る範囲と申請の窓口
- 別のAIを使いたいときの相談先
指定した名前を1枚の社内文書に書き足せば、社員は使ってよいAIを見て判断できます。
ステップ3|ルールを守れているか確認する担当を決める
ルールを守れているかを確認する担当は、総務や経理との兼任で構いません。
専任を置かなくても、確認する項目と頻度が決まっていれば運用は続けられます。
担当が見る項目と頻度は以下のとおりです。
| 確認する項目 | 頻度 |
|---|---|
| 指定した生成AI以外が使われていないか | 月1回 |
| 入れない情報を入力していないかの聞き取り | 月1回 |
| 新しく入った社員にルールを渡したか | 入社のつど |
| 退職者のアカウントが残っていないか | 四半期に1回 |
| 利用中の生成AIの規約や設定の変更 | 半年に1回 |
| 1枚の文書の内容が実態と合っているか | 半年に1回 |
項目と頻度まで決めておけば、作った1枚が社内で読み返されるルールとして残ります。
情報漏洩のリスクが低い生成AIツールの選び方
社内ルールが決まったら、次は決めたルールを守りやすい生成AIを選ぶ番です。
情報漏洩のリスクが低いツールの選び方
- 入力内容をAIに学習させないツールを選ぶ
- 管理者が利用状況を確認できるツールを選ぶ
- 契約プランごとに入力データの扱いを確認する
公式ページで確かめられる項目を、1つずつ解説していきます。
入力内容をAIに学習させないツールを選ぶ
業務で使う生成AIは、入力内容をAIに学習させるかを利用者側で切り替えられるものから選びます。
切り替えの設定があるかは、提供元の公式ページで確かめられます。
例えば個人向けのChatGPTで切り替えられるのは「Improve the model for everyone」と呼ばれる設定です。
設定の場所と切り替えの手順は、OpenAIの公式ヘルプに書かれています。
参考:OpenAI|Data Controls FAQ
契約前に確認する箇所を以下にまとめました。
| 確認する箇所 | 見るところ |
|---|---|
| 設定画面 | AIによる学習の設定のオンとオフ |
| 公式のヘルプページ | 設定を切り替える手順 |
| 利用規約・プライバシーポリシー | 入力データをAIに学習させる条件 |
3つとも公式ページに書かれている内容なので、自社で使っているAIでも同じ項目を確認してみてください。
切り替えの設定と手順が公式に書かれているAIであれば、会社として使う範囲を決めやすくなります。
管理者が利用状況を確認できるツールを選ぶ
誰がどれだけ使っているかを管理者が確認できるのも、会社で使う生成AIを選ぶときの基準の1つです。
管理画面から利用の状況を見られると、社内で決めたルールが実際に回っているかを点検できます。
法人向けのプランには、管理者用の画面が用意されているサービスもあります。
公式に案内されている内容は以下のとおりです。
| サービス | 管理者が確認できること |
|---|---|
| ChatGPT Enterprise・Edu | ユニークアクティブユーザー数・メッセージ総数・グループ別の内訳 |
| Google WorkspaceのGemini | アクティブユーザー数・対象ライセンス数・日別の使用量・アプリごとの使用状況 |
参考:OpenAI|ChatGPT Enterprise と Edu のワークスペース分析
参考:Google Workspace 管理者ヘルプ|組織での Gemini の使用状況を確認する
どちらも部署やグループの単位で見られるため、社内でどれだけAIが使われているかを上司や役員にも説明できます。
管理者が利用状況を確認できるかも、生成AIを選ぶ前に見ておく項目の1つです。
契約プランごとに入力データの扱いを確認する
前述のとおり入力内容をAIに学習させるかは設定で切り替えられますが、デフォルトの扱いは契約しているプランで違います。
個人向けのプランと法人向けのプランでは、提供元が示している内容が別です。
例えばOpenAIは、プランごとの入力データの扱いを公式ページで公開しています。
契約しているプランの区分ごとに、確認する場所を以下にまとめました。
| プランの区分 | 公式ページで確認する場所 |
|---|---|
| 個人向けのプラン | 設定画面のAIによる学習の項目とヘルプの手順 |
| 法人向けのプラン | 契約前に読むプライバシーの説明ページ |
| API | 開発者向けのデータの扱いの記載 |
※法人向けのプランとAPIでも、フィードバックの共有などに明示的に同意した場合はAIによる学習に使われることがあります。
参考:OpenAI|エンタープライズプライバシー
プランを変えるときや契約を更新するときにも、公式ページの記載をもう一度確認してみてください。
契約しているプランでの扱いを公式で確かめておくと、社内で使う生成AIを自社の基準で選べます。
参考記事:ChatGPTは法人契約すべき?会社の状況別の判断の目安と料金を解説
生成AIの情報漏洩に関するよくある質問
最後に、生成AIの情報漏洩についてよくある質問に答えていきます。
法人AI研修の質疑や商談で、実際に受けた質問から選びました。
Q.生成AIに一度入力した情報は後から削除できますか?
履歴の削除はできます。
例えばChatGPTには、履歴に残さない一時チャットがあります。
一時チャットに入力した内容は30日で削除され、AIによる学習にも使われません。
参考:OpenAI|Data Controls FAQ
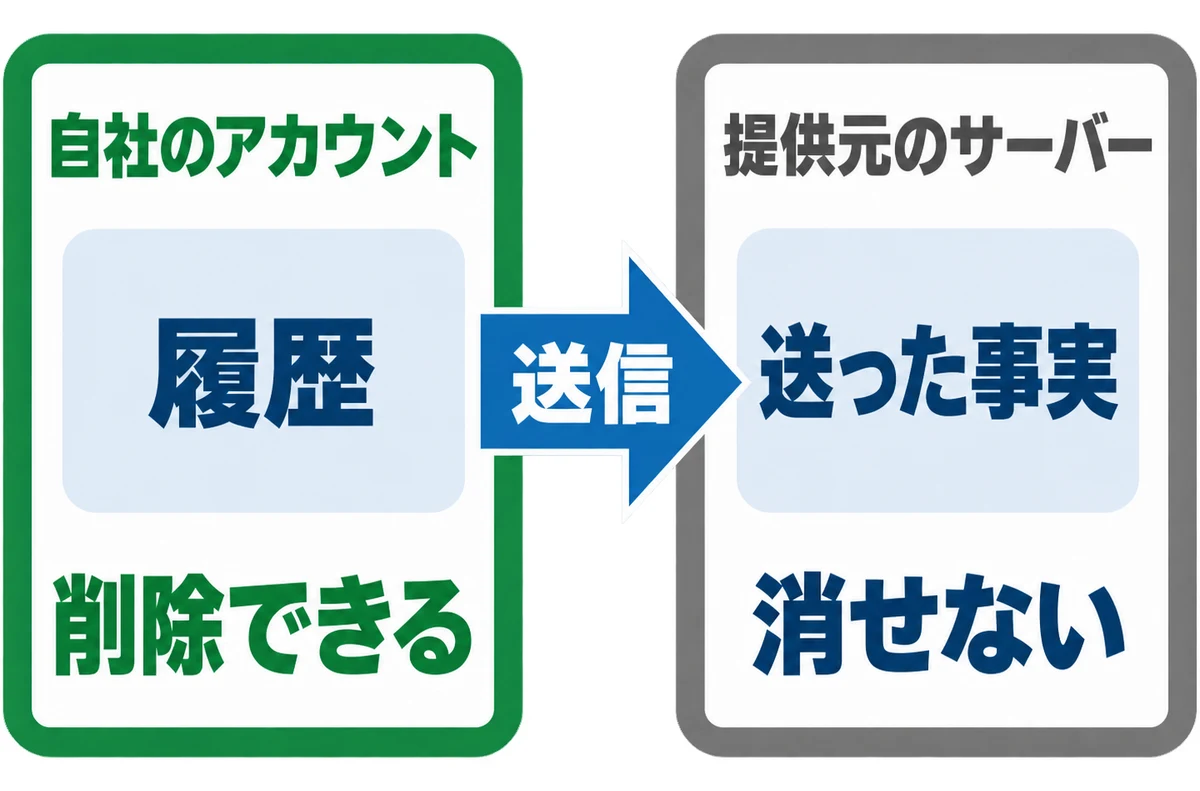
ただし、削除の操作で消せる範囲は限られます。
削除で消せる範囲
- 消せる=自分のアカウントに残る履歴
- 消せない=社外のサーバーへ送った事実
削除できる前提で入力の範囲を広げず、入れてよい情報を先に決めておきます。
Q.入力した内容が提供元の社員に見られることはありますか?
見られる可能性がゼロだとは言い切れません。
公式ページに書かれている扱いを以下にまとめました。
| アカウントの種類 | 人が内容を確認するか |
|---|---|
| Gemini Notebookの個人アカウント | 前述のフィードバックを送ったときにかぎって確認される場合がある |
| Gemini NotebookのGoogle Workspace | 人が確認する運用もAIによる学習への利用もない |
| ChatGPTのBusiness・Enterprise・API | デフォルトではビジネスデータをAIによる学習に使わない |
参考:Google公式ヘルプ|Gemini Notebook の詳細
参考:OpenAI|エンタープライズプライバシー
どこまで人の目に触れるかは、アカウントの種類と自分の操作で違います。
見られて困る情報は、最初から入力しない線引きにしておくと安心です。
Q.社員が機密情報を入力してしまったときはどうしますか?
まず確認するのは、何をどのAIに入れたかです。
入力した本人を探して責めるより、外に出た情報の範囲をはっきりさせるほうが被害を抑えられます。
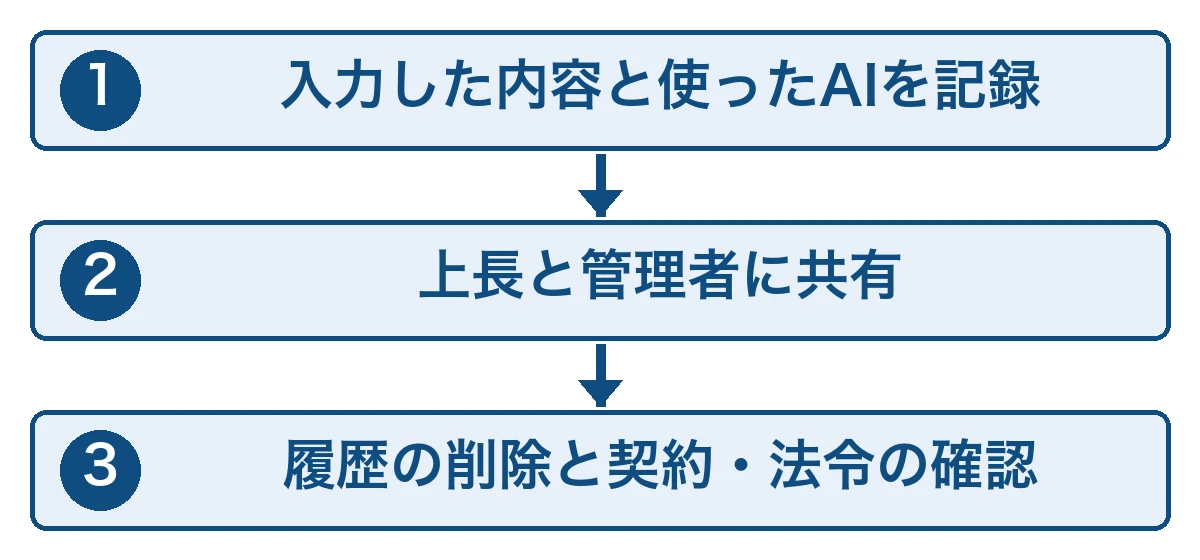
初動の手順は以下のとおりです。
入力してしまったときの手順
- 入力した内容と使ったAIの記録
- 上長と社内の管理者への共有
- 履歴の削除と契約・法令の確認
3つ目の確認では、前述のとおり取引先との秘密保持契約と、個人情報保護委員会への報告義務にあたるかを見ます。
初動を早くするために、入力してしまったとすぐ言える状態を先に作っておきます。
Q.AI利用ルールの参考にできる公的な資料はありますか?
参考にできる公的な資料は、2つあります。
どちらも国の機関が公開している資料なので、社内ルールの根拠として使えます。
2つの資料と使いどころを以下にまとめました。
| 資料名 | 使いどころ |
|---|---|
| AI事業者ガイドライン(第1.2版) | 社内でAIを使う体制づくりの基礎 |
| 生成AIサービスの利用に関する注意喚起等について | 個人データを入力するときの判断の根拠 |
参考:総務省・経済産業省|AI事業者ガイドライン(第1.2版)
参考:個人情報保護委員会|生成AIサービスの利用に関する注意喚起等について
資料をそのまま配るのではなく、自社で決めた基準の裏づけとして添えると、社内での説明が通りやすくなります。
まとめ|生成AIの情報漏洩は入れない情報を決めて防ぐ
生成AIの情報漏洩は、使うのをやめるのではなく、入れない情報を先に決めておくと防げます。
記事の要点を以下にまとめました。
情報漏洩を防ぐ要点
- 漏れる原因はAIの学習・不具合・個人利用
- AIの学習をオフでも機密情報を入れない3つの理由
- 情報を入れてよいかを分ける5つの基準
- 迷う実データはマスクかダミー
- 社内ルールを作る3ステップ
「どこからが機密なのか自信がない」との声は、AI研修の現場でもよく聞きます。
判断の起点
迷ったときの基準は、その情報を社外の人に見せられるかだけです。
見せられないものを書き出せば、社内で共有できる基準の下書きになります。
まずは、自社で入れてはいけない情報を自分たちの言葉で書き出してみてください。
書き出した内容を1枚にまとめれば、そのまま社内に配れます。
ここまで読んで、自社の線引きを社内だけで決めきれないと感じた人もいるでしょう。
私(佐藤)は法人向けのAI研修に40回以上登壇し、いまも毎月4〜5回、経営者と担当者に教えています。
研修は決まった型で売っておらず、事前に業務をヒアリングし、その会社が実際に扱っている情報を題材にカリキュラムを組みます。
研修の組み方
- 事前ヒアリングで扱う業務を決める
- 1日2〜3時間の単発から選べる
- 合計7時間を3日に分けた回もある
- 本研修のあとの質問にも回答
AIに入れてよい書類と外す書類の仕分けも、研修の中で一緒に扱う内容です。
研修で何をやるのかは、こちらにまとめました。
貴社で生成AIを安心して使う進め方の参考になれば幸いです。